
发现
现在有哪些资源与操作可以使用?
面向现有互联网的 Agent 工具平面
Realmroot 把现有 OpenAPI 服务转化为 Agent 可发现、可安全调用的工具,而不要求每个服务再维护一套 Agent 专用集成。
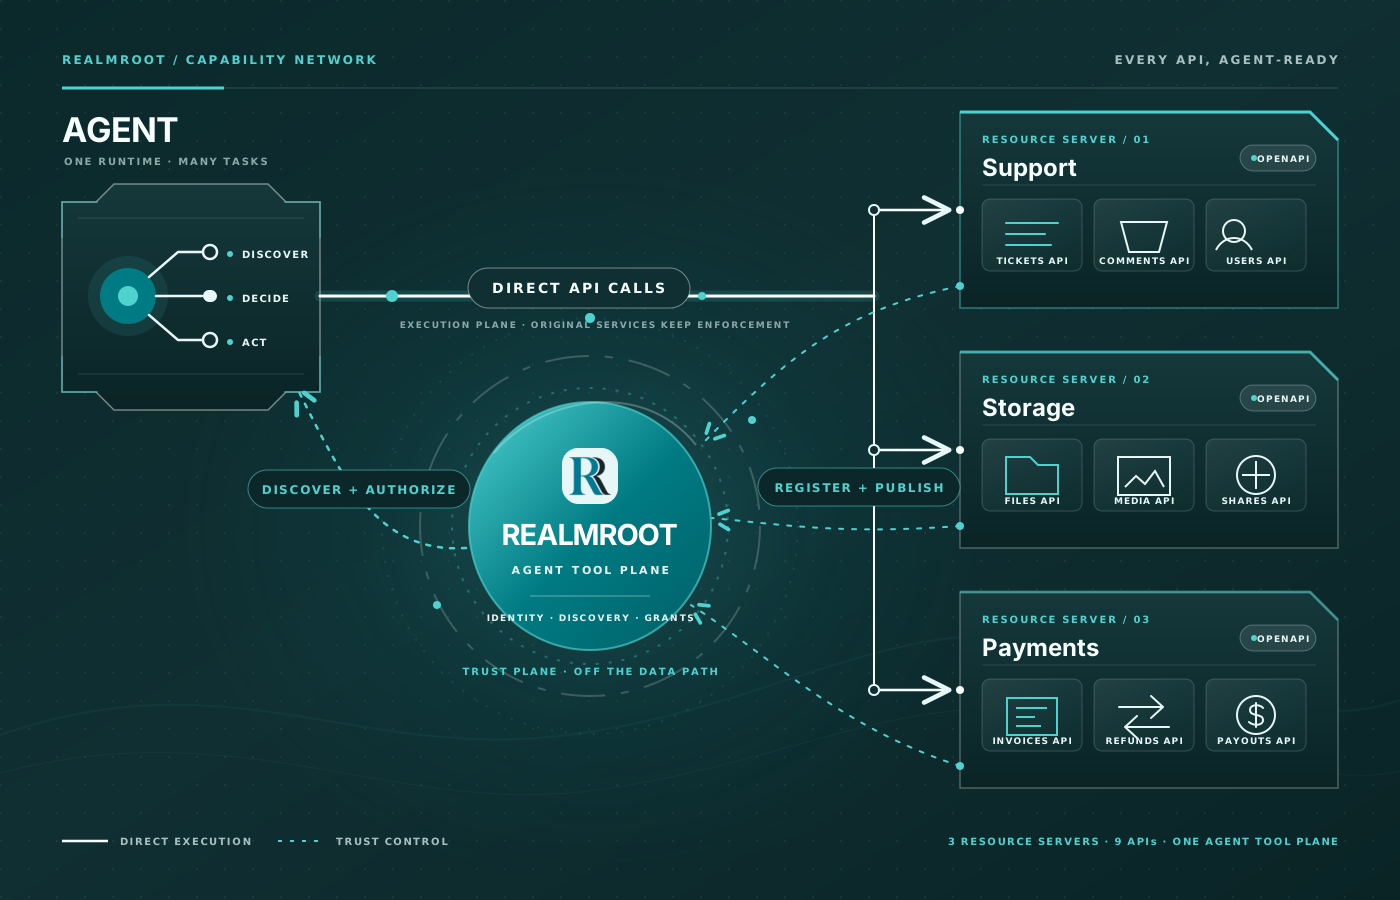
Agent Tool Plane
资源团队继续维护自己的 API、OpenAPI 与权限边界。Realmroot 负责把这些能力注册、发现并装配给 Agent。
Agent 在任务发生时发现可用资源与最新操作,不需要把不断增长的工具清单写死在提示词或客户端里。
Live contract → current capabilityOpenAPI 继续描述操作与 Scope,Realmroot Skill 与 Restish 提供一致的调用方式。
One Skill + one generic CLI每加入一个资源,Agent 的能力网络就自然扩展,而资源服务无需新增 Agent 专用后端。
Register once → composable by Agents一个产品,两层价值
工具没有信任就不安全;身份没有工具也无法完成任务。Realmroot 把两者组合成一次可解释、可撤销的直接调用。
广泛发现。精确授权。直接调用。让 Agent 找到正确的工具,并按实时契约完成操作。
IDP 是地基:为每次工具调用提供稳定主体、精确权限与可审计生命周期。
边界清晰,才能安全扩展
Realmroot 不是 HTTP 代理,也不是业务权限数据库。它协调发现、身份与委托授权;资源服务继续执行自己的业务规则。
价值随资源增长而累积
无需交出个人 API Key,Agent 也能完成更多真实任务。
一个 Skill 与通用 CLI,代替不断增长的专用适配器。
现有 API 与 OpenAPI 直接成为 Agent 能力,无需维护平行接口。
托管身份、OIDC、账户与管理能力不必重复建设。
稳定主体、窄 Scope、短期 DPoP、撤销与审计都保持明确。
Every API, Agent-ready.
保留现有服务边界,用 Realmroot 增加发现、信任与精确委托授权。